开发语言PHP
资源大小51.5MB
运行环境Web / iOS
资源状态可查看
卡密授权插件如何串起前后台
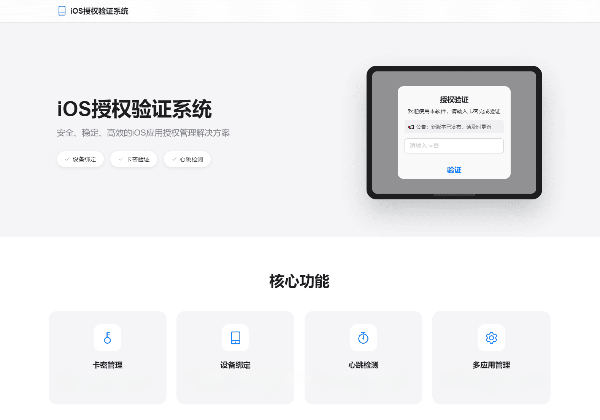
这套网络授权验证系统把前台授权弹窗与后台管理连成一条流程:后台生成卡密、维护应用和设备,前台弹窗负责输入卡密并反馈状态,验证成功后显示到期时间和剩余天数。
卡密授权插件以Dylib或Framework形式输出,注入目标App后参与卡密验证。后台可批量生成卡密并设定数量与有效期,导入导出支持TXT、CSV、Excel,状态分为未使用、已激活、已过期和已冻结,冻结、解冻、删除均可批量处理。
云端编译与多应用配置
插件编译放在云端完成,后台一键触发,不需要本地Theos环境,输出支持arm64与arm64e双架构。构建时有实时进度和终端风格日志,历史版本保留在后台,可随时下载。
后台支持多应用管理,每个应用可以独立配置。授权弹窗的标题、内容和公告可自定义,卡密输入框带有清除按钮。对于需要频繁生成授权插件的场景,云端方式减少了本地环境配置和重复编译工作。
设备监控、权限与接口防护
设备管理提供在线设备监控、授权记录查询、黑名单、强制下线和心跳检测。心跳检测持续判断授权状态,防止多设备共用,也方便后台掌握在线情况。
数据统计仪表盘用于查看授权与运营数据,权限管理用于分配后台操作范围,适合多人协作维护。接口请求采用签名验证,并配合防刷机制限制请求频率;授权数据存放在自己的服务器上,应用和卡密由后台统一管理。
部署前先理清配置与合规要求
部署前建议先梳理应用配置、卡密规则、设备授权策略和后台权限,再完成云端构建参数与接口地址配置。实际运行环境需要根据源码依赖配置对应的服务端环境,并保证云端编译、接口通信和后台访问正常。
由于源码涉及授权验证与插件注入,使用时应确保符合目标应用分发和软件授权相关要求。
界面预览