开发语言JavaScript / HTML
资源大小13.24KB
运行环境Web
资源状态可查看
面向JS脚本的在线加密处理
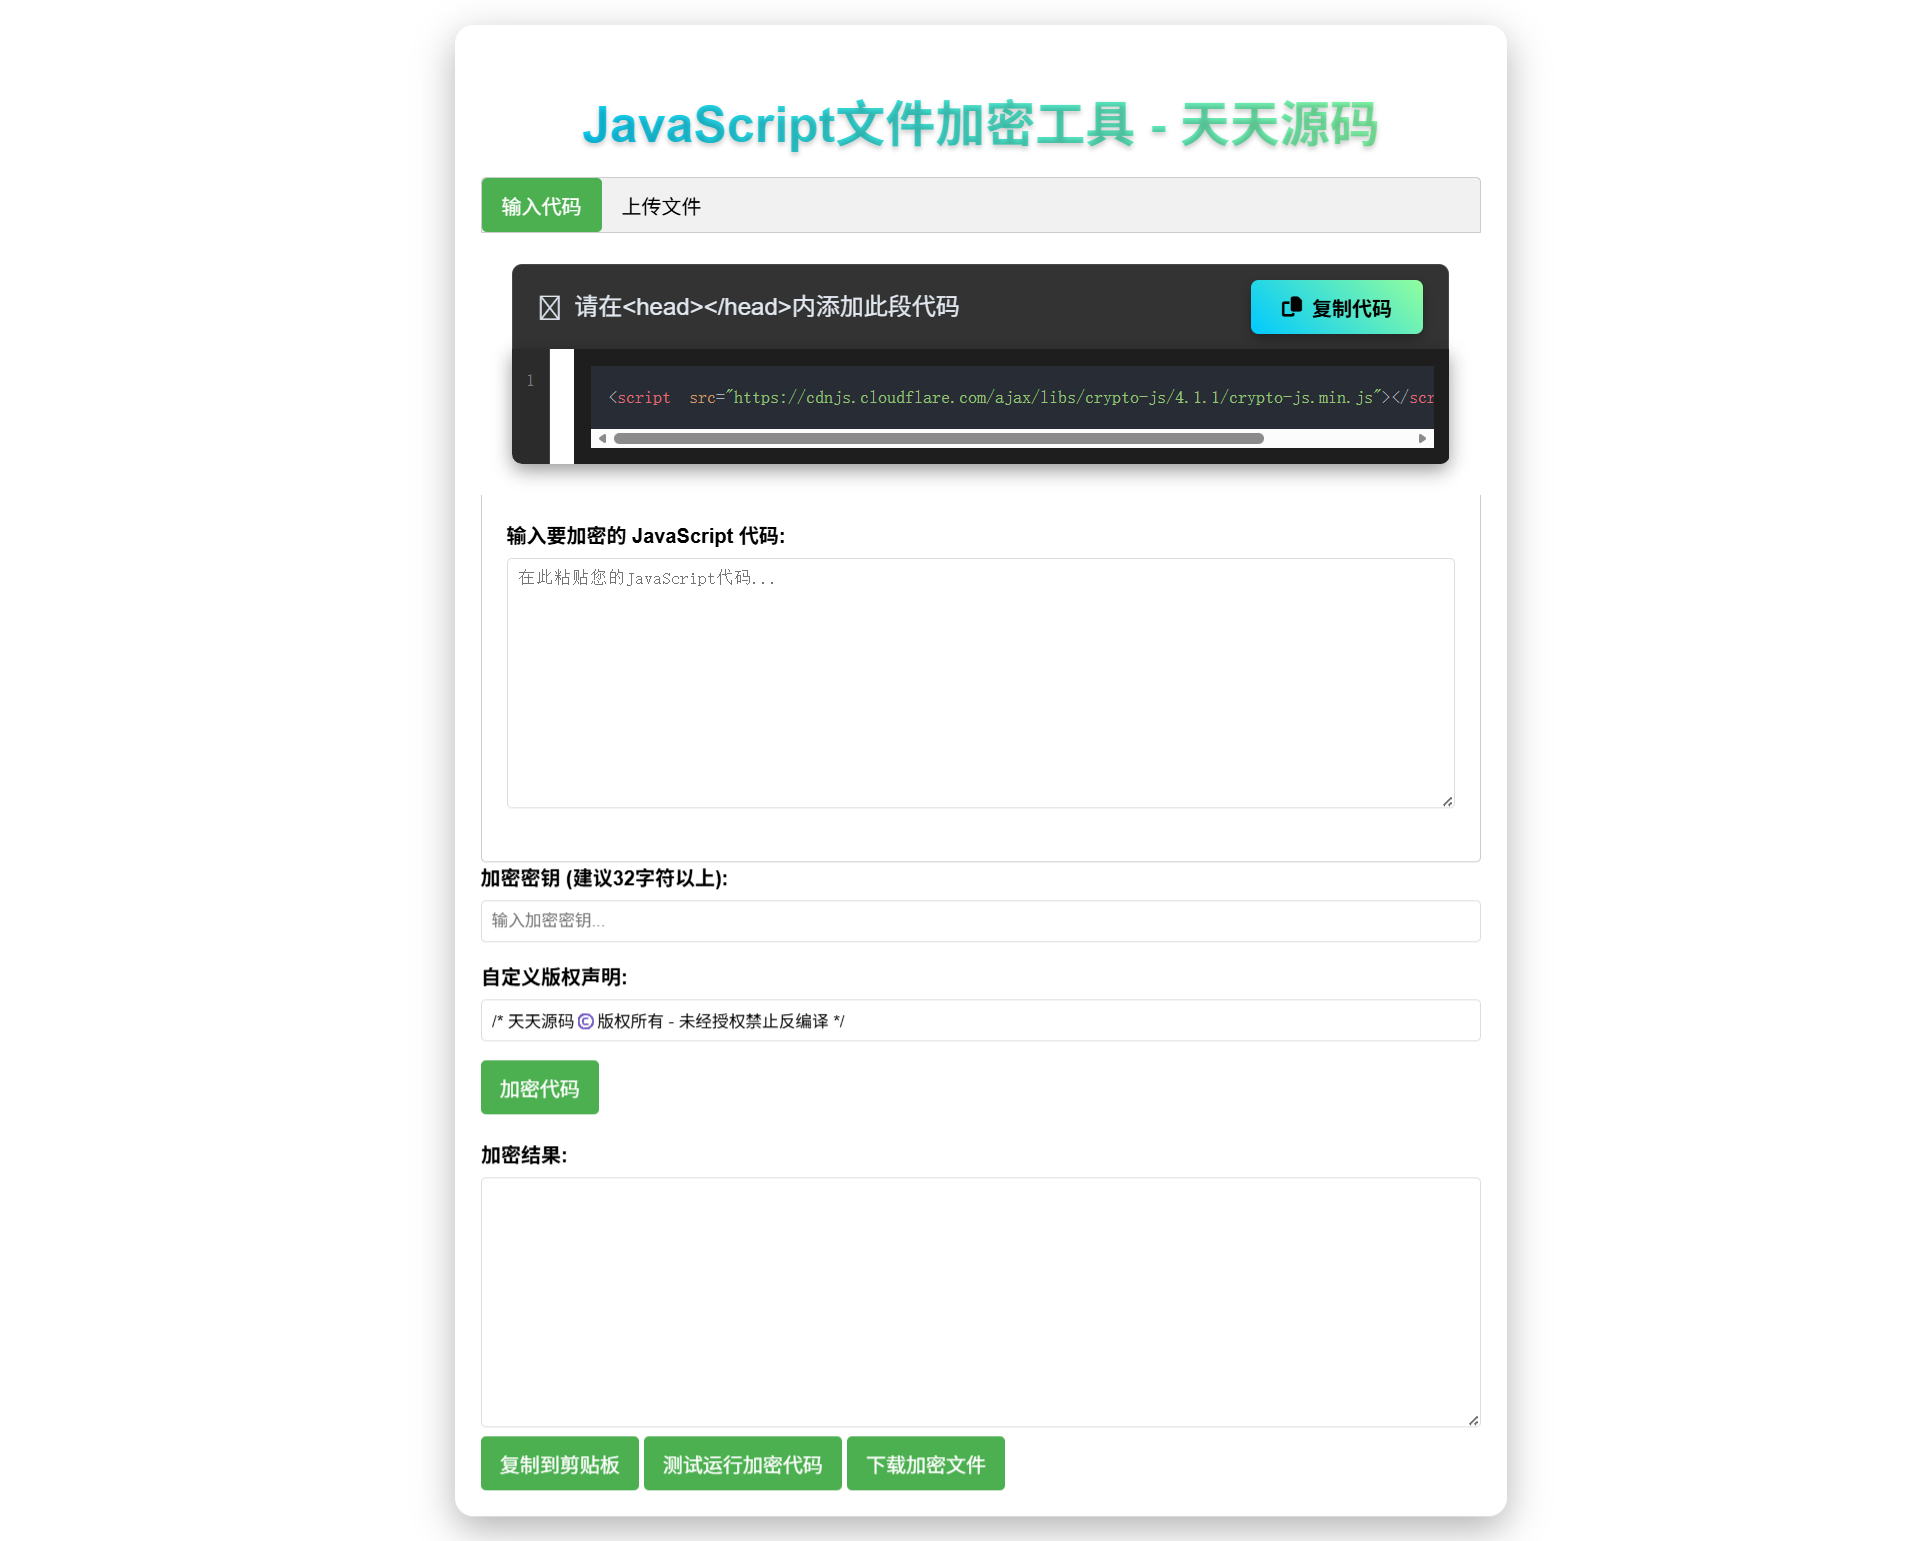
当前资源围绕前端代码加密加密在线工具展开,这套源码把加密操作放在网页端完成,核心处理对象是JavaScript代码。开发者可以在页面里直接粘贴需要保护的脚本片段,也可以上传完整的JS文件,由工具完成加密混淆。处理后的结果既能直接复制,也能以文件形式下载,方便替换原文件或归档。
项目本身结构不复杂,适合个人站长或前端开发者用来搭建一个专用的JS代码加密页面,也可以作为学习脚本加密与混淆流程的示例。
输入方式与可配置项
工具提供两种代码输入路径:页面内粘贴和文件上传。粘贴方式适合处理局部代码或快速测试,文件上传则面向完整的脚本文件。加密过程中可以附加自定义版权提示文字,用于标注作者或版权声明;同时支持设置加密密钥,便于按项目或客户区分保护参数。
- 页面粘贴:直接输入JS代码片段进行加密
- 文件上传:选择完整JS文件进行处理
- 版权提示:加密时可附加自定义文字
- 自定义密钥:按需设置不同加密密钥
- 结果导出:复制加密内容或打包下载文件
使用范围与部署前核对
该工具仅针对JavaScript代码设计,其他语言的脚本即使经过处理,运行也可能出错,因此不适合当作通用加密器使用。它更适合需要在上线前保护前端业务逻辑的Web项目,或者用来搭建面向团队内部、客户使用的在线加密入口。
源码体积约13.24KB,运行在Web环境。部署前建议确认目标服务器能够托管静态页面,并实际测试粘贴与上传两种输入方式是否正常,同时核对加密后的文件在目标浏览器中能否按预期执行。
界面预览