开发语言PHP
资源大小1.32MB
运行环境Web / Linux
资源状态可查看
5秒盾的验证流程
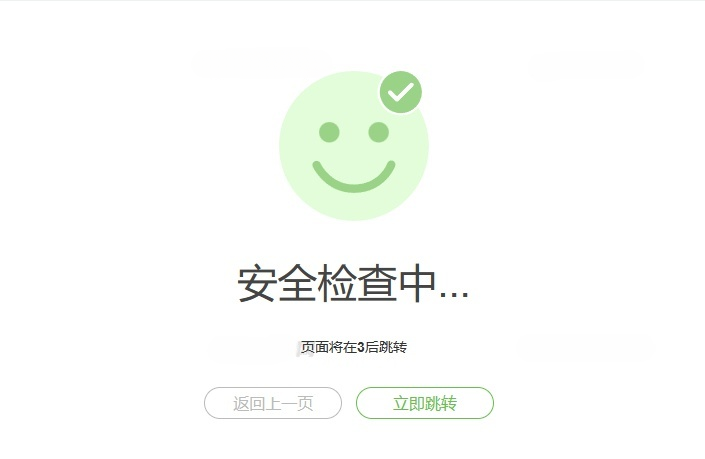
这套PHP实现百度云加速5秒盾源码,把访客首次进入站点的过程拆成等待与放行两步。页面先展示倒计时,走完才继续访问,自动化脚本通常难以通过这一关,从而减少恶意请求对服务器资源的占用。
倒计时结束后程序写入Cookie作为通行标记。同一访客再次打开站点时不再重复等待,直接进入主页,正常浏览节奏不会被反复打断。
jiance.php中的可调项
倒计时秒数不是写死的,管理员可以在jiance.php里修改$wait_time变量,把默认的5秒换成其他数值。Cookie的过期时间同样能调整,例如设为24小时,让已通过验证的用户在较长时间内免于重复检查。
安全检查页面的HTML内容也开放编辑,方便替换成与站点风格一致的说明文字或标识。跳转目标URL支持自定义,用户完成验证后会进入指定页面。
引入方式与运行环境
整套逻辑集中在一个PHP文件中,不需要数据库或外部缓存配合。把jiance.php上传到网站根目录或可访问的子目录,再在主模板或入口文件里用include语句引入,防护即可生效。
服务器需支持PHP 5.6或更高版本,建议运行在Linux系统上,搭配Apache或Nginx。源码无外部依赖,不要求额外安装扩展或库,可嵌入各类PHP框架和CMS。
日志记录与部署前核对
源码提供可选的基础日志记录,能把触发安全检查的事件写入服务器日志文件,供管理员查看攻击频率和来源IP,判断防护是否达到预期。该功能不强制开启,可按运维需要决定。
部署前建议确认PHP版本满足要求,并检查站点是否已在使用其他缓存或CDN服务,必要时先测试兼容性,避免规则之间产生冲突。
界面预览