开发语言PHP
资源大小22.31KB
运行环境Web / Linux
资源状态可查看
从CC攻击的困扰说起
CC攻击通过模拟大量用户请求消耗服务器资源,轻则访问变慢,重则服务中断,对中小型网站来说尤其棘手。这套源码正是针对这类场景设计,用PHP实现了一套轻量级的网站攻击防御方案,思路借鉴似百度云加速的智能防护机制。
它不依赖复杂的第三方服务,上传源码并完成基础配置后即可启用防护逻辑,适合希望以较低成本增强网站抗压能力的开发者或站点维护者。
频率监控与黑白名单
防护的核心落在访问频率的实时监测上。系统会记录每个IP的请求情况,当某个IP的访问次数超过设定阈值时自动拦截,从而抑制恶意刷量行为。
黑白名单模块则提供了更直接的控制手段:管理员可以手动或自动将可疑IP加入黑名单禁止访问,同时把可信IP放入白名单,避免正常用户被误伤。
规则配置与日志报告
管理员可以通过配置文件或简易Web界面调整频率限制、超时设置和响应策略,让防护规则贴合不同网站的业务节奏。
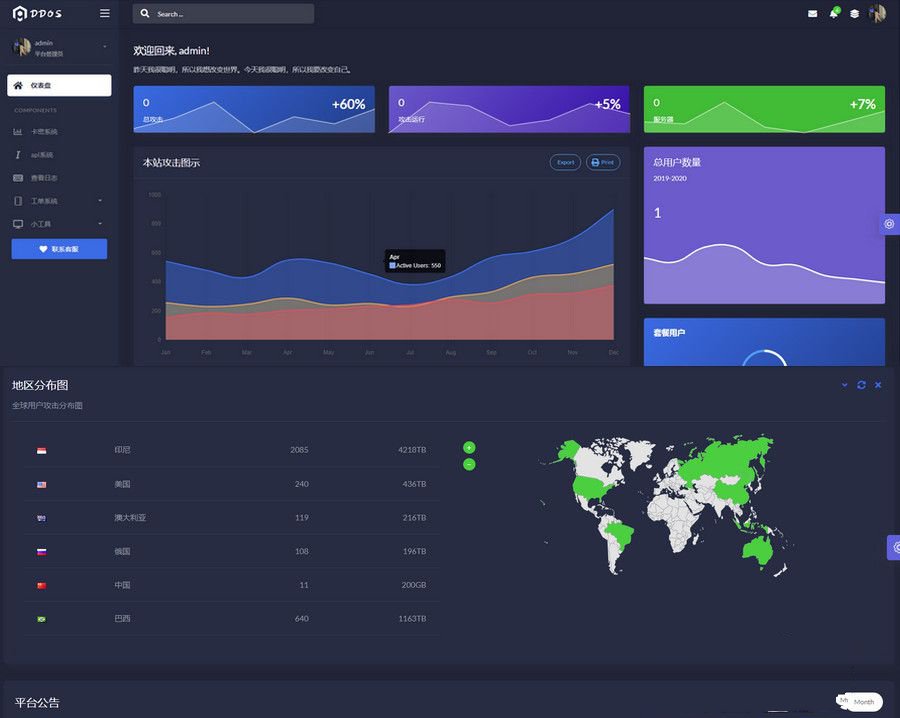
系统会记录攻击事件、拦截数据和访问统计,并生成可视化报告,方便管理员分析安全态势。检测到大规模攻击时,还能通过邮件或日志发出告警提示。
部署前需要确认的事项
源码体积约22.31KB,纯PHP编写,运行环境推荐Linux系统,Web服务器可用Apache 2.4+或Nginx 1.14+,PHP版本需5.6及以上,并启用Session和缓存扩展。
部署时通常需要将源码上传至网站根目录或指定防护目录,再根据配置文件设置防护规则,并在入口文件中引入防护模块。由于部分功能描述来自项目资料,实际使用前建议先核对文件结构和配置项是否与自己的环境匹配。
界面预览