开发语言未说明
资源大小58.47MB
运行环境Web / Linux / Windows / macOS
资源状态可查看
适用场景与项目定位
在渗透测试流程里,信息收集往往是后续判断的基础环节。手动逐项查询子域名、端口和服务信息,既消耗时间,也容易漏掉关键线索。这份 Python 自动化信息收集工具源码正是围绕这一环节设计,把资产探测与初步漏洞扫描串成一条可执行的流程。
它面向网络安全研究与授权测试场景,使用者输入根域名或 C 段 IP 后,工具会按预设逻辑收集资产数据,并给出初步风险线索,为后续深度测试提供参考。项目资料同时强调,该工具仅限合法授权测试与教育学习用途。
可确认的收集与检测组成
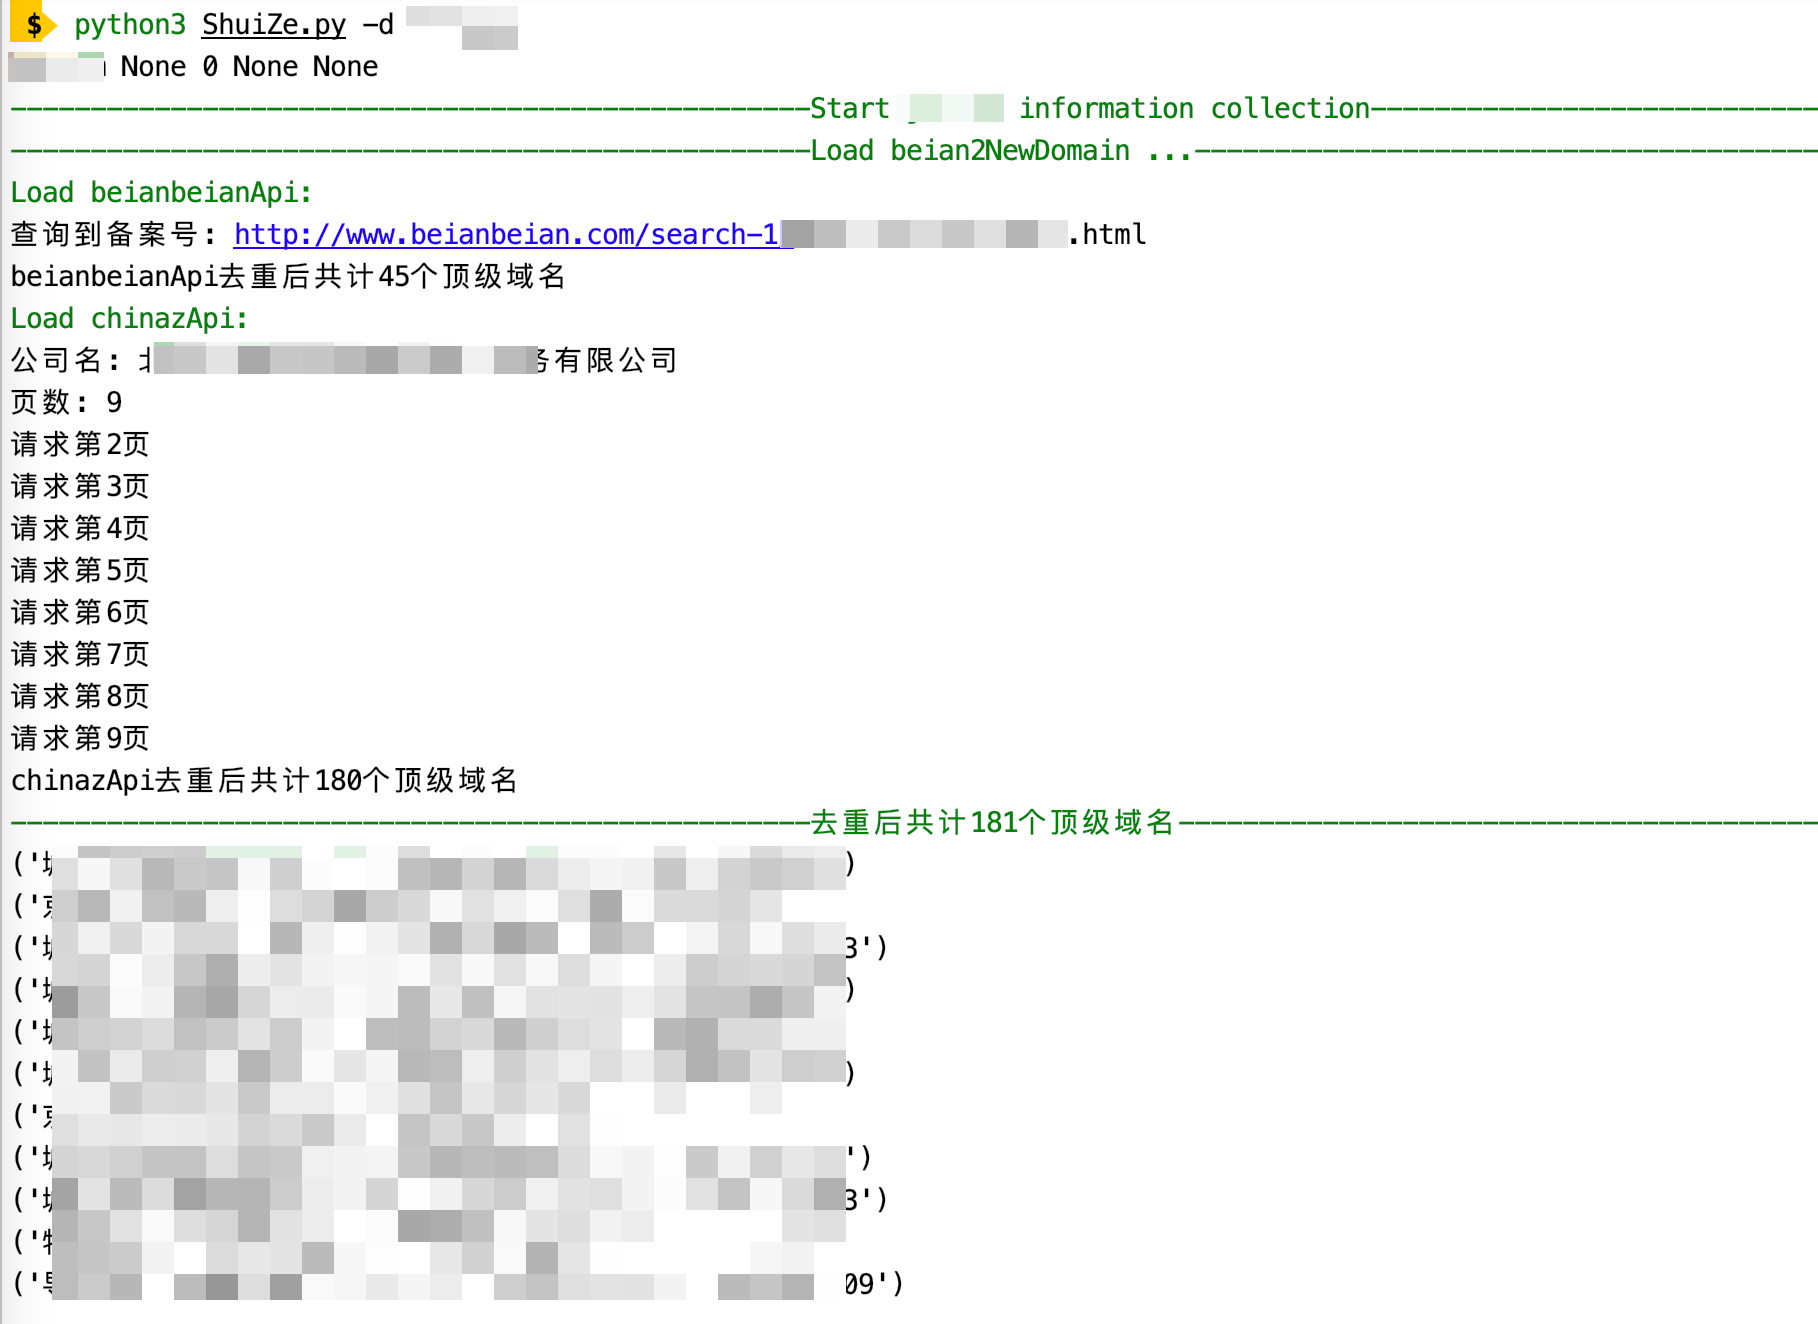
从资料描述看,工具的核心能力集中在资产发现与初步检测两个方向。输入目标后,可自动获取子域名、DNS 记录、开放端口以及服务指纹等数据,并在此基础上执行初步漏洞扫描。
使用方式上,既可以通过命令行参数指定目标,支持域名、IP 列表或文件输入,也提供交互模式。项目资料还提到定时任务调度与后台守护进程运行,适合需要周期性执行收集任务的场景。
运行环境与使用提醒
部署环境要求 Python 3.6 及以上版本,建议使用 venv 或 conda 等虚拟环境隔离依赖。安装流程包括下载源码仓库、执行 pip install -r requirements.txt 安装依赖,再根据实际需要配置 API 密钥、代理设置或规则文件,最后运行主脚本并指定目标。
项目文档中提供了使用指南与示例,覆盖常见问题排查和性能优化建议。由于工具涉及资产探测与漏洞扫描,使用前应确认目标处于授权范围,并遵守相关法律法规。
界面预览